コラム
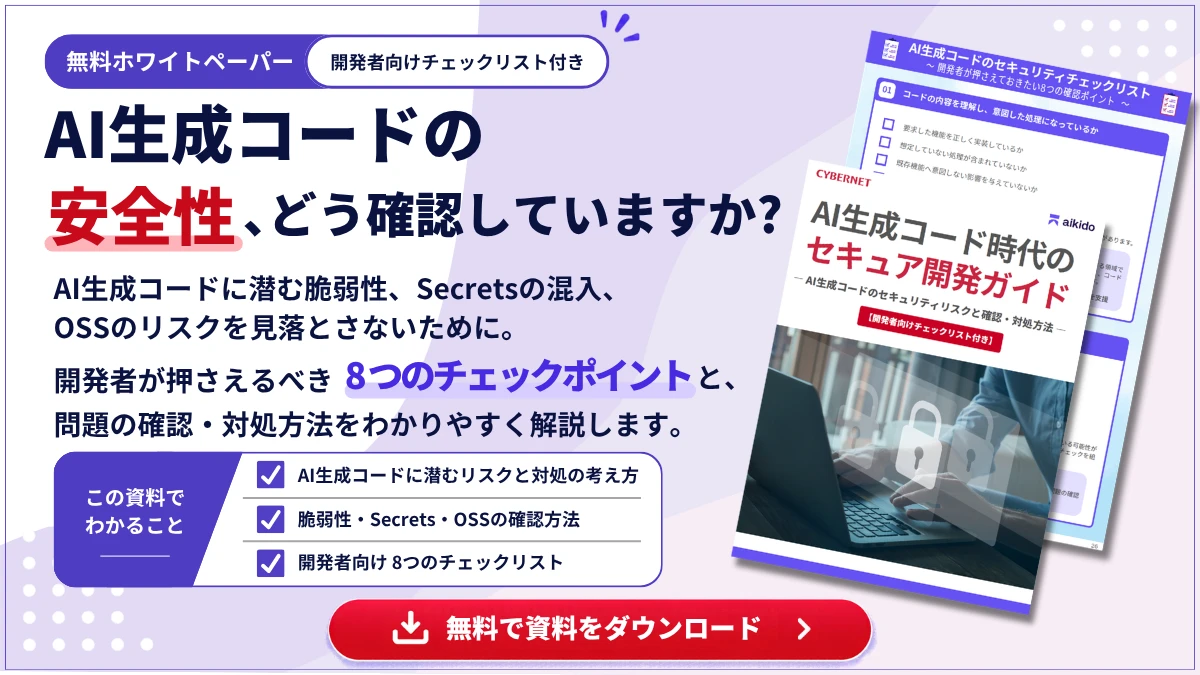
AI生成コード時代のセキュア開発ガイド
― AI生成コードのセキュリティリスクと確認・対処方法 ―
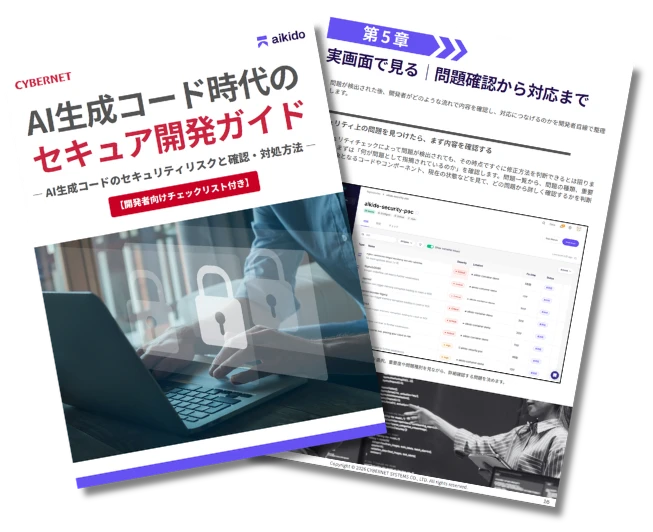
そのAI生成コード、本当にそのまま使って大丈夫ですか?
生成AIを活用したコーディングによって、アプリケーション開発はより効率的になっています。しかし、AIが生成したコードが正常に動作していても、セキュリティ上の問題がないとは限りません。
本資料では、AI生成コードに潜むセキュリティリスクと、開発現場で実践できる確認・対処方法をわかりやすく解説します。
さらに、開発者が確認しておきたい8つの観点をまとめたチェックリストも収録しています。
AI生成コードに、こんな不安はありませんか?
☑️ AIが生成したコードに、セキュリティ上の問題が含まれていないか不安
☑️ コードが正常に動作していても、安全性まで十分に確認できていない
☑️ コードレビューや脆弱性チェックの負担が増えている
☑️ 開発スピードを維持しながら、セキュリティ対策も強化したい
AIによってコードを書く時間は短縮できますが、安全性を確認する工程が不要になるわけではありません。
重要なのは、開発スピードを落とさず、生成されたコードを継続的に確認できる仕組みを取り入れることです。
このホワイトペーパーでわかること
① AI生成コードに潜むセキュリティリスク
正常に動作するコードにも、入力値の処理や認証・認可の実装、機密情報の取り扱いなどに問題が潜んでいる可能性があります。開発者が注意すべきリスクと確認のポイントを解説します。
② 見落としやすい脆弱性と確認方法
OSS・ライブラリに含まれる既知の脆弱性だけでなく、自社開発コードやAI生成コードに潜むセキュリティ上の問題について、確認すべき観点を整理します。
③ セキュリティ上の問題を発見・修正する方法
オールインワン脆弱性管理プラットフォームであるAikido Securityの実際の画面を用いて、問題の検出から詳細確認、対応方法の検討、修正後の再確認までの流れを紹介します。
④ 開発フローにセキュリティチェックを組み込む方法
リリース直前にまとめて確認するのではなく、日常のコード作成・変更やレビューの流れにセキュリティチェックを組み込む考え方を解説します。
開発現場で役立つ「8つのチェックリスト」を収録
AI生成コードを含むアプリケーション開発で、確認しておきたいセキュリティ上のポイントをチェックリスト形式でまとめました。
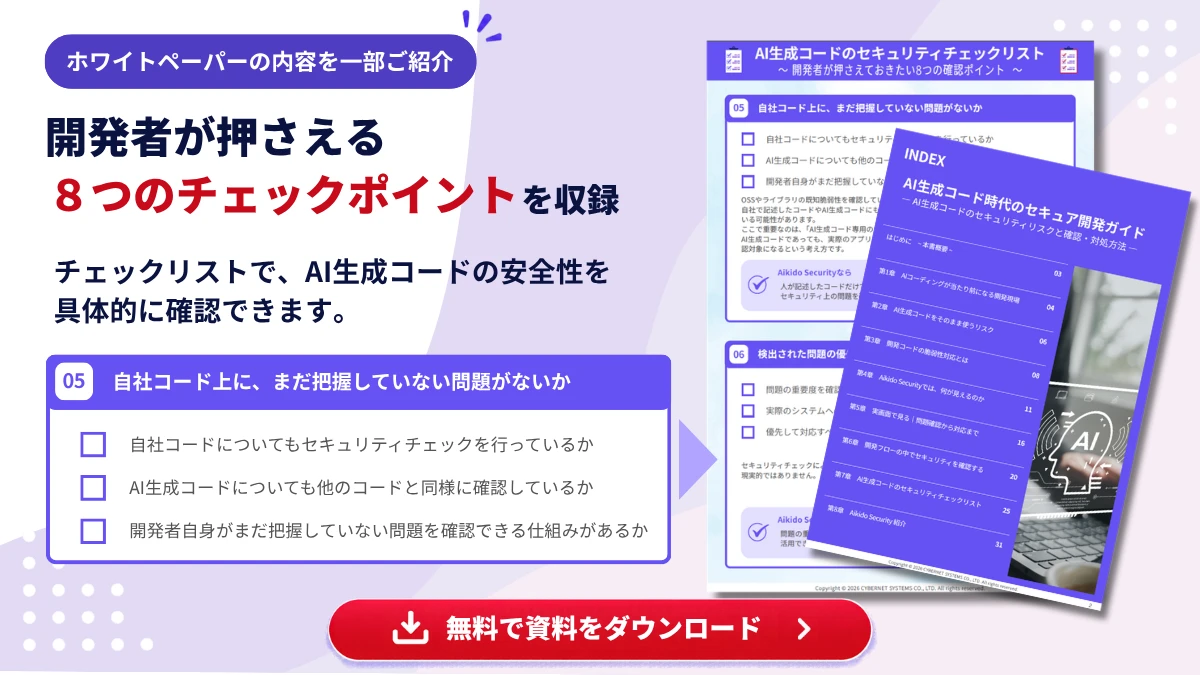
主なチェック項目
☑️ 意図した処理が実装されているか
☑️ セキュリティ上問題のある実装が含まれていないか
☑️ APIキーやパスワードなどの機密情報が混入していないか
☑️ OSS・ライブラリに既知の脆弱性がないか
☑️ 自社開発コードに未把握の問題がないか
☑️ 検出された問題の優先順位を判断できているか
☑️ 問題発見後に適切な対応ができているか
☑️ 開発の早い段階から継続的に確認できているか
日々の開発で確認すべき項目の整理や、セキュリティチェックの見直しに活用できます。
こんな方におすすめ
☑️ 生成AIを活用してアプリケーションを開発している方
☑️ AI生成コードのセキュリティリスクと対策方法を知りたい方
☑️ コードレビューや脆弱性チェックを効率化したい方
☑️ 開発スピードとセキュリティの両立を目指している方
AI生成コードを安全に活用するために
AIコーディングの活用が進む中、コードを速く生成するだけでなく、その安全性を効率的に確認することが重要になっています。
本資料では、開発者が押さえておきたいリスクと確認方法に加え、Aikido Securityを活用したセキュリティチェックの実践方法も紹介しています。
開発現場のセキュリティ対策を見直すための参考資料として、ぜひご活用ください。